
Pentest ao vivo em um SaaS feito com IA
Seu SaaS está seguro ou só está funcionando?
Veja como falhas simples se conectam, expõem dados e permitem a tomada de uma conta. Ao final, leve um checklist claro para revisar seu produto.
Garantir minha vaga
Webinar gratuito e ao vivo
Acompanhe um Pentester explorando falhas comuns em um SaaS feito com IA e descubra o que corrigir antes que elas virem um incidente.
Começa em
Pentest ao vivo em um SaaS feito com IA
Veja como falhas simples se conectam, expõem dados e permitem a tomada de uma conta. Ao final, leve um checklist claro para revisar seu produto.
Garantir minha vaga
O que você verá ao vivo
Jônatas vai explorar uma aplicação com JavaScript, Vercel, Lovable e Supabase para mostrar onde cada falha nasce e como ela abre caminho para a próxima.
Uma credencial publicada no navegador fica disponível para qualquer visitante.
Sem políticas de acesso, uma chave exposta pode revelar dados protegidos.
Ao trocar um identificador, o atacante acessa registros de outro usuário.
As falhas acumuladas permitem assumir a conta da vítima e agir em nome dela.
Ataque ao vivo → correções prioritárias → perguntas
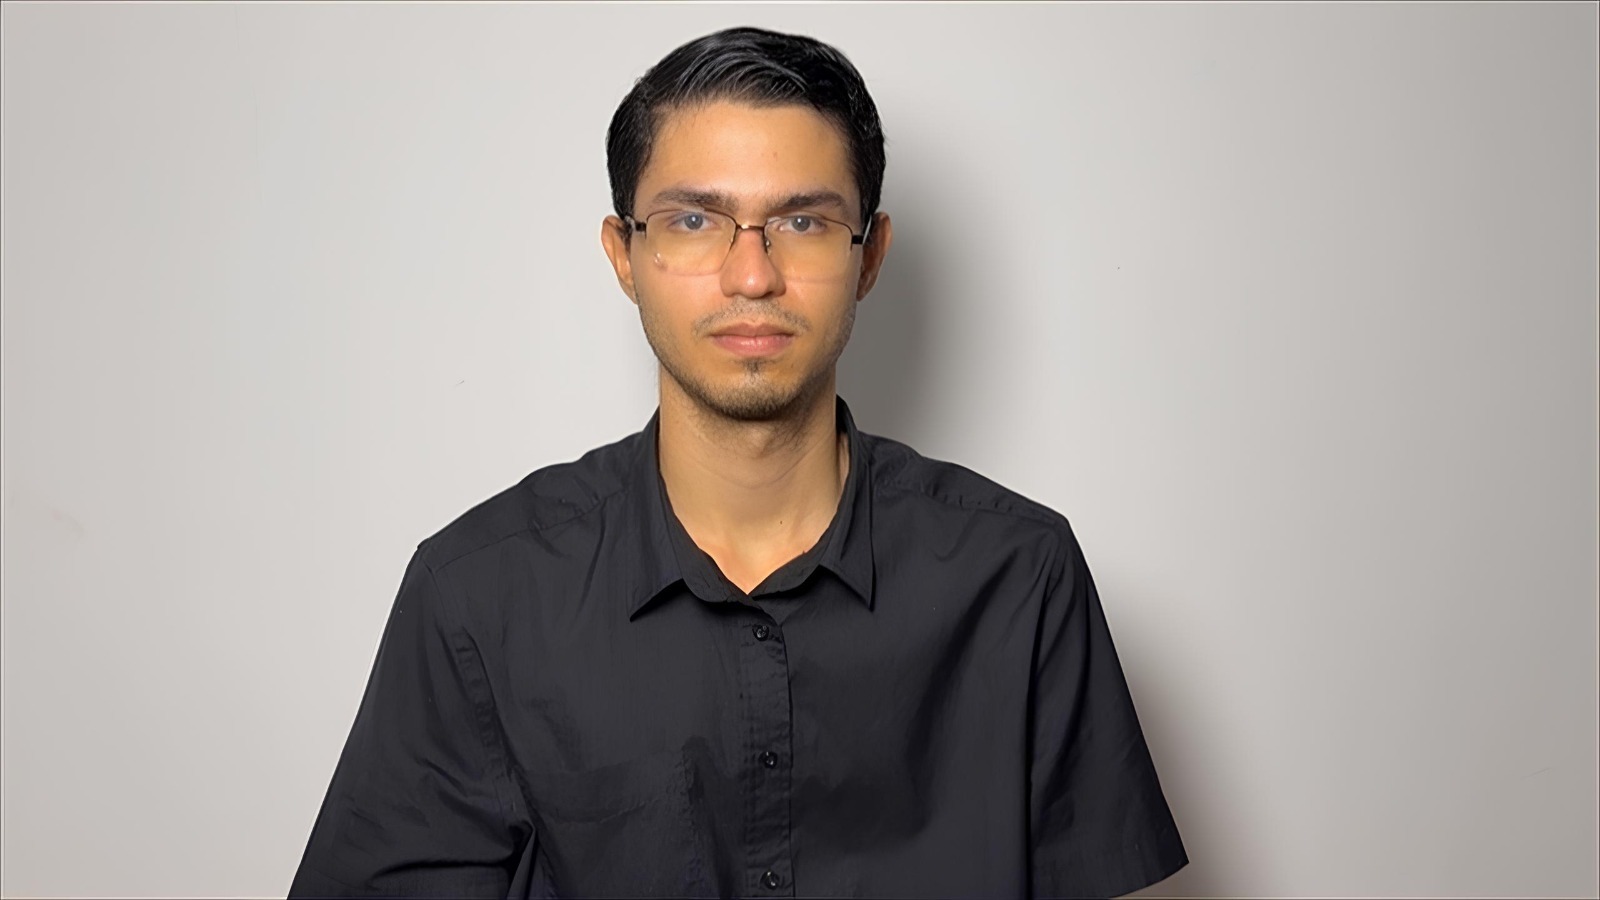
Conheça quem conduz o ataque
CTO e Co-Founder da CarameloSec, Pentester e especialista em Segurança Ofensiva pela UFPE.
Jônatas transforma técnicas de segurança ofensiva em decisões claras de produto. Você verá como o ataque acontece e quais correções devem vir primeiro.
Quem está por trás do webinar
A CarameloSec ajuda desenvolvedores e startups a encontrar vulnerabilidades, entender o risco e corrigir cada problema, mesmo sem uma equipe especializada em segurança.
Analise páginas públicas e áreas autenticadas sem instalar agentes no projeto.
A plataforma testa cookies, CORS, arquivos expostos, endpoints e configurações.
Cada achado mostra a evidência, a severidade e um prompt para acelerar a correção.
Garanta sua vaga
Participe do ataque ao vivo e saia com prioridades claras para o seu produto.
Preencha seus dados para concluir a inscrição.